lundi 27 novembre 2017

[DEI] SQL Injection exemple

"La faille SQLi, abréviation de SQL Injection, soit injection SQL en français, est un groupe de méthodes d'exploitation de faille de sécurité d'une application interagissant avec une base de données. Elle permet d'injecter dans la requête SQL en cours un morceau de requête non prévu par le système et pouvant en compromettre la sécurité." (Wikipedia)

Pour démontrer cette attaque, il nous faut un système qui interagit avec une base de données. Ainsi, nous prennons la base de données simple suivants :

Create Database SQLInjection;

Create Table User (
    id char(100) Primary Key,
    password char(100) Not Null
);

Insert into User Values ('admin', 'admin');

Le code ci-dessus devrait fonctionner sur tous les SGBD-R (ou au moins la plus part). Nous créons, ainsi, une seule table qui sert à authenrifier les utilisateurs. L'objectif de l'attaque sera, dans ce cad, de réussir l'authentification sans avoir un id et un password valides.

L'application victime se compose de deux classes. La première classe garantir l'accès à la base de données. La méthode qui nous intéresse est la méthode "verifierUser()" qui retroune Vrai si l'authentification a réussi, c'est à dire, s'il existe au moins un utilisateur avec le id et le password saisis (le SGBD utilisé est MySQL) :

package bdd;

import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.ResultSet;
import java.sql.SQLException;
import java.sql.Statement;

/**
 *
 * @author Tarek Boutefara <t_boutefara@esi.dz>
 */
public class AccesBDD {
    
    public static Connection connexion;
    
    public static Connection getConnexion() throws ClassNotFoundException, SQLException{
        if(connexion == null){
            Class.forName("com.mysql.jdbc.Driver");
            connexion = DriverManager.getConnection("jdbc:mysql://localhost/SQLInjection", "tarek", "");
        }
        return connexion;
    }
    
    public static boolean verifierUser(String user, String password) throws ClassNotFoundException, SQLException{
        String requete = "Select * from User Where id = '" + user + "' and password = '" + password + "';";
        System.out.println(requete);
        Statement statement = getConnexion().createStatement();
        ResultSet resultat = statement.executeQuery(requete);
        return resultat.next();
    }
    
}

La requête utilisé pour extraire l'utilisateur est une requête simple. Si les paramètres "user" et "password" ont les valeurs "admin" et "admin, la requête générée sera :

Select * from User Where id = 'admin' and password = 'admin';

La deuxième classe est une JFrame qui permet la saisie des deux valeurs à passer pour la méthode "verifierUSer()" citée ci-dessus. Elle affiche un message de confirmation en cas de réussite de l'authentification et un message d'erreur dans le cas contraire :

   private void btnLogInActionPerformed(ActionEvent evt) {                                         
        try {
            if(AccesBDD.verifierUser(txtUser.getText(), txtPassword.getText())){
                JOptionPane.showMessageDialog(this, "Login avec succès", "Succès", JOptionPane.INFORMATION_MESSAGE);
            }else{
                JOptionPane.showMessageDialog(this, "Login a échoué", "Echec", JOptionPane.ERROR_MESSAGE);
            }
        } catch (ClassNotFoundException ex) {
            ex.printStackTrace();
        } catch (SQLException ex) {
            ex.printStackTrace();
        }
    }              

La saisie des paramètres corrects

Le message au cas du succès

Saisie des paramètres incorrects

Message en cas d'échec
Jusqu'à maintenant, l'exécution semble normale parce que les valeur saisies ont été prévues par le développeur. LE problème se pose lorsqu'on commence à saisir non pas des valeurs simples mais des codes SQL. Par exemple, la saisie de la valeur suivante comme mot de passe :
' or '1' = '1
Permet de s'authentifier avec succès :


Pour comprendre la raison, il faut jeter un coup d'oeil sur la requête SQL générée après la saisie de cette valeur :


Select * from User Where id = '' and password = '' or '1' = '1';

Ainsi, al avleur saisie a permis de modifier le code de la requête et de changer sa signification.

Ce type d'attaque nécessite la vérification de toutes les données saisies comme il est possible d'utiliser des méthodes de connexion à la base plus sûres telles que l'utilisation de preparedStatement au lieu de Statement sous Java.


    public static boolean verifierUserSecurisee(String user, String password) throws ClassNotFoundException, SQLException{
        String requete = "Select * from User Where id = ? and password = ?;";
        PreparedStatement pstatement = getConnexion().prepareStatement(requete);
        pstatement.setString(1, user);
        pstatement.setString(2, password);
        ResultSet resultat = pstatement.executeQuery();
        return resultat.next();
    }

dimanche 26 novembre 2017

[DEI] XSS exemple

"Le cross-site scripting (abrégé XSS) est un type de faille de sécurité des sites web permettant d'injecter du contenu dans une page, provoquant ainsi des actions sur les navigateurs web visitant la page. Les possibilités des XSS sont très larges puisque l'attaquant peut utiliser tous les langages pris en charge par le navigateur (JavaScript, Java, Flash, etc.) et de nouvelles possibilités sont régulièrement découvertes notamment avec l'arrivée de nouvelles technologies comme HTML5." (Wikipedia)

Pour démontrer cette attaque, nous avons créé l'exemple le plus simple en utilisatant J2EE comme technologie côté serveur. L'application web Java est constituée de deux pages :
  1. Une page HTML qui contient le formulaire qui permet la saisie des données non-vérifiée.
  2. Une page JSP, la page cible qui affiche naïvement un contenu prevenant d'une autre page.
index.html
<html>
    <head>
        <title>Formulaire</title>
        <meta charset="UTF-8">
        <meta name="viewport" content="width=device-width, initial-scale=1.0">
    </head>
    <body>
        <h1>Exemple attaque XSS :</h1>
        <form action="welcome.jsp" method="post">
            <label>Login : </label>
            <input type="text" name="login" placeholder="Votre login..."/>
            <br />
            <input type="submit" value="Se connecter" />
        </form>
    </body>
</html>

welcome.jsp

<%@page contentType="text/html" pageEncoding="UTF-8"%>
<!DOCTYPE html>
<html>
    <head>
        <meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
        <title>Page d'affichage</title>
    </head>
    <body>
        <h1>Exemple attaque XSS :</h1>
        Bienvenue <% out.print(request.getParameter("login")); %>
    </body>
</html>

Il est évident qu'une saisie "normale" (attendue par le développeur) ne causera aucun problème : l'utilisateur saisit son nom sur une page et reçoit un message de bienvenue sur une deuxième page (après authentification par exemple).


Le problème se pose lorsque l'utilisateur introduit un code exécutable. Ce code sera repris par la deuxième page et inséré comme un élément de la page. Sans un contrôle des données, le code exécutable, s'il est bien fait, sera considéré comme un élément ordinaire de la page et exécuté. Le code peut même ajouter des biliothèque de tracking ou bien récupérer des données (Cookies du site actuel) et les envoyer à d'autres serveurs.

A titre d'exemple, si la valeur donnée à l'information "login" dans l'exemple ci-dessus est :
<script language="javascript">(function(){alert("Hello");})();</script>

Le résultat obtenu est le suivant :


Le problème sera mieux compris si nous jetons un coup d'oeil sur le code source de la page :


Nous pouvons constater que le "login" saisi n'est plus une chaîne simple mais il est considéré comme une balise html valide. Etant de type script, la méthode contenue dans l'élément est exécutée et le message "Hello" est affiché.

Le problème peut être résolu par plusieurs méthode. L'idée est de modifier le code saisi pour qu'il ne soit plus exécutable.

dimanche 5 novembre 2017

[GOE] Survivre à la concurrence : l'industrie automobile en Grande Bretagne.

Malgré que le secteur en relation avec les automobiles est actif en Grande Bretagne, il pourrait être encore plus puissant si les managers ont su survivre à la concurrence.
En effet, ce secteur, qui emploie plus de 600 milles personnes et qui génère un chiffre d'affaire de plus de 65 Milliards d'Euro, produit généralement des moteurs et des véhicules utilitaires. La plus part des marques ont été soit mises en faillite ou bien achetées par des entreprises étrangères.
Ainsi, on a vu la Grande Bretagne passe de la 2ème position (après les Etats Unies) comme producteur des automobiles à la 12 ème place en moins de 20 ans.
Les conurrences qui pu remplacer la Grande Bretagne sont, notamment : l'Allemagne, la France, le Japon et la Chine. Des entreprises originaires de ces pays ont acquis la plus part des entreprises britaniques. A titre d'exemple, le groupe allemand BMW a acquis Mini et Rolls-Roys. Le groupe chioins SAIC detient actuellement l'entreprise britanique Rover.
Quelques voitures britaniques :

Jaguar e-Type

Aston Martin DB5

MG MGB

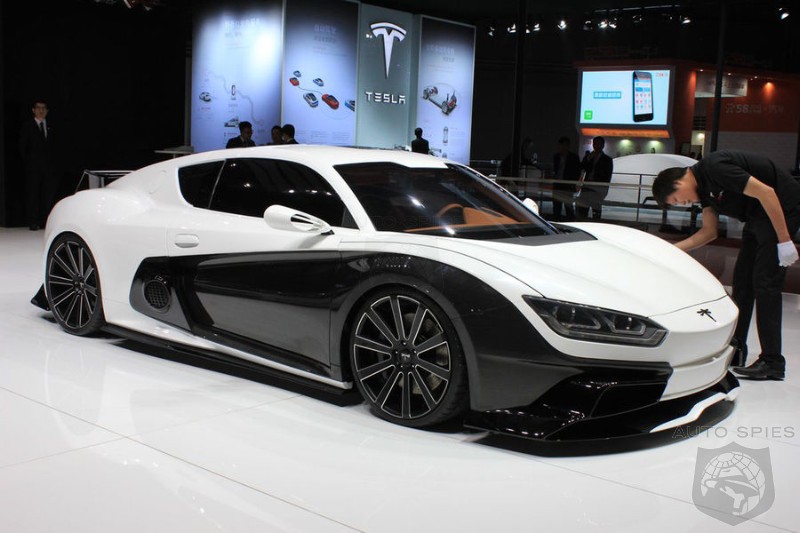
De l'autre côté, nous pouvons voir l'évolution des concurrents, à titre d'exemple la Chine, qui a passé de :

VW Santana chinoise

A :

Qiantu K50

[GOE] Les changements brusques dans l'environnement de l'entreprise, exemple d'actualité

L'inconvénient principal des deux écoles (classique) et (relation humaine) est l'absence de toute analyse de l'environnement de l'entreprise. L'école classique s'est concentrée sur l'aspect technique et sur la mise en oeuvre et la définition des fonctions de base de l'entreprise. L'école des relations humaines s'est concentrée sur la dimension humaine des employés. Les axiomes et les principes de ces deux écoles ne font aucune référence à l'environnement de l'entreprise.

Cet inconvénient a coûté cher à un grand nombre d'entreprises. En effet, avec l'arrivée de la concurrence et des changements technologiques, économiques et sociaux rapides et brusques, la grande majorité des entreprises n'arrivaient pas à survivre.

L'école managériale, actuellement suivie, qui repose sur une planification du changement et l'utilisation avancée des technologies de l'information et de la communications, a prouvé son efficacité dans des conditions très difficiles et dans des environnements très hostiles.

Le prince Walid ben Talal


Nous prenons à titre d'exemple, un fait très récent qui date le 04 Novembre 2017, le groupe saoudien "kingdom", propriété du prince Walid ben Talal, a connu un choque particulier avec l'arrestation de son propriétaire suite à des accusation de corruption. Et malgré que les investigations n'ont pas donné de résultats et qu'il s'agit au stade actuel des "accusations" et que le principe n'a pas été trouvé "coupable", les rumeurs et les analyses sur le marché ne laisse pas la place à une deuxième possibilité; ce qui représente un changement très brusque et une pression particulière imposée sur le groupe "kingdom".

C'est à ce stade que nous pouvons voir l'utilité d'une vision stratégique d'un côté et d'une séparation entre les deux acteurs : managers et actionnaires. Au cours de la journée du 05 Novembre 2017, les cours du groupe ont connu une chute libre dans la bourse saoudienne au début de la journée. Néanmoins, une amélioration remarquable a pu être constatée au fur et à mesure; cette amélioration ne peut être justifiée que par les efforts des managers encore sur le terrain malgré l'absence de l'actionnaire principal. Nous pouvons supposer avec une grande certitude qu'il s'agissait essentiellement d'un effort fourni pour assurer les autres actionnaires et les autres acteurs que le groupe "kingdom" peut continuer avec les mêmes performances.

La chute des cours du groupe "kingdom" et la récupération au cours de la journée.


Les cours du groupe en connu des pertes d'environ 7%, mais les dégâts pouvaient être plus graves.


lundi 23 octobre 2017

[GOE] "Suicide Nets" en Chine : une tentative de limiter les cas du suicides

Les "Suicide Nets" sont très répondus en Chine. Leur objectif principal est de limiter les cas de suicide dans les lieux du travail; une solution pour l'entreprise pour éviter de payer les compensations.
Cette solution est loin d'être une solution correcte pour ne pas dire loin d'être scientifique dans des usines qui fabriquent des appareils à la pointe technologique et pour les grandes firmes comme Apple.

Droits d'auteur résérvés à Reuters et Daily Mail.

Si les journalistes insistent sur le fait que ces tâches sont "répétitives" et "ennuyeuses", c'est qu'ils ne sont pas loin de la vérité; au moins pour la théorie des organisations. Néanmoins, les deux questions qui restent posées sont :
  • Pourquoi maintenant ? La génération précédente, les parents de ces employés, a passé par des conditions similaires mais les employés ne présentaient pas la mếme réaction.
  • Pourquoi les entreprises technologiques en particulier ? Plusieurs autres mplentreprises traitentleurs employés de la même mannière,mais elles ne présentent âs le même phénomène de suisices.
Le point essentiel ignoré est la qualification des employés. Les tâches répétitives sont le résultat de l'application des principes de spécialisation maximale définis dans le cadre de l'école classique. Dans cette époque (début de 20ème siècle), la non qualification des employés et l'absence totale des outils d'automatisation ont poussé les managers (les ingénieurs) à concevoir des chaînes de production basées sur une spécialisation maxiale et un découpage maximal des processus de production.
Face à l'instabilité d'avant la révolution industrielle, supporter ces conditions de travail était un sacrifice acceptable par cette génération. Garantir un revenu stable était un priorité.
Ces facteurs ont changé pour la deuxième génération qui n'ont pas connu l'instabilité et qui ont bénéficié d'un niveau respectable de formation. Les employés trouvaient plus de difficultés à s'adapter avec les anciens processus de production. Sous la pression, l'employé peut comettre l'action de suicide.

Lectures supplémentaires :
Article de Daily Mail
Article de The Guadrian

mardi 25 avril 2017

[ABD] Sujets et Corrigés

Dans ce dossier, vous pouvez trouver les sujets d'examen et d'interrogation de l'année universitaire 2016/2016. Quelques solutions ne sont pas détaillées et nécessitent des explications; nous en reviendrons plus tard.

Dossier des sujets.

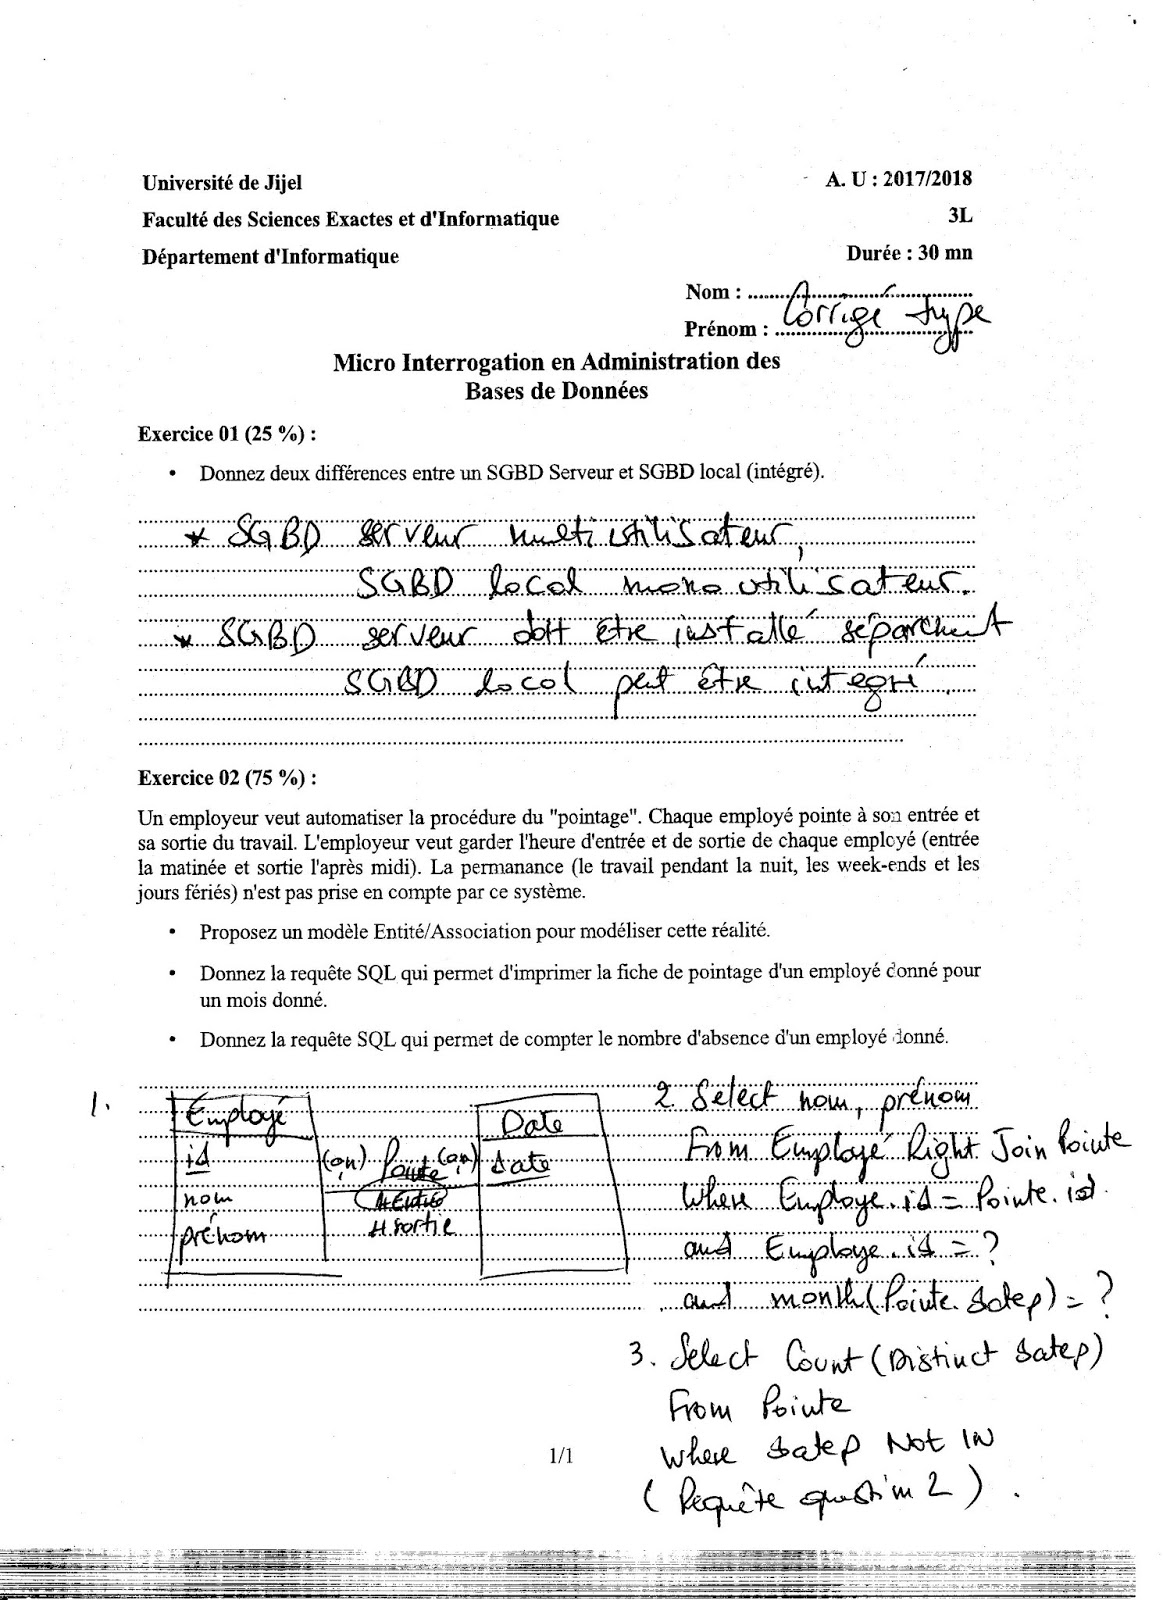
A. U : 2017/2018 :

Corrigés des mico-interros que nous n'avons pas eu la chance de corrigé en salle :


samedi 22 avril 2017

[ABD] Structure primaire du fichier : Hachage avec chaînage externe

Le fichier dans une base des données est vu comme une suite ou un ensemble d'enregistrements. Ces enregistrements sont répartis sur plusieurs blocs. Vu la différence entre la taille de la base des données et le buffer utilisé par le SGBD dans la mémoire centrale pour effectuer les différentes opérations, il est nécessaire de choisir l'organisation la plus adéquate pour limiter le nombre d'accès disque qui sont des milliers de fois moins rapide que les accès à la mémoire centrale.
Cet objectif peut être atteint en utilisant deux approches :
  • Par jouer sur l'arrangement des enrtegistrements dans le fichier. En effet, l'approche la plus intuitive est de ranger les enregistrements dans l'ordre de leur arrivée. Cette approche est la moins performante si elle n'est pas associée à une autre approche : la recherche devient très coûteuse parce qu'il faut parcourir tout le fichier à chaque fois. Alors, il faut ranger les enregistrements d'une manière à limiter les accès disque et rendre la recherche plus efficace.
  • Par l'ajout d'une structure secondaire. Cette structure n'aura pas comme rôle le stockage des données comme le fichier primaire mais elle facilitera l'accès à ces données. Les index sont un exemple de ces structures.
Dans cet exemple de core, nous visons à simuler l'utilisation du hachage : une méthode qui s'inscrit dans la première appoche. Le hachage range les enregistrements suivant la valeur de l'un de ses champs, appelé clé de hachage. Ainsi, la position du nouvel enregistrement à insérer n'est pas la prochaine position vide, mais, c'est la position donnée par la fonction de hachage sur la valeur de la clé du hachage (généralement la clé primaire) pour le nouvel enregistrement. Par conséquent, les deux opérations d'écriture et de lecture se limitent à un seul accès disque.
Cette approche a deux inconvénients majeurs :
  • Il faut avoir, au préalable, une estimation sur les données à sauvegarder. Il est aussi nécessaire de réserver un certain nombre de blocs même si le fichier est vide.
  • Les collisions (les conflits) : lorsque deux enregistrements différents auront la même positions (les deux clés de hachage donnent la même valeur), on parle d'une collision (conflit). La résolution des conflit (quelque soit la méthode) peut limiter les performances obtenues par l'utilisation du hachage.
Dans le code du projet, nous allons utiliser le chaînage externe pour résoudre les conflits. Cette solution consiste à créer une liste linéaire chaînée dans cahque position. Cette liste va contenir toutes les valeurs en collision. Pour lire d'avantage sur cette approche, vous pouvez vous référer au cours de M. Zegour par ici.
Le projet est construit sur une seule classe : Page. Cette classe nous permet de stocker des données (des enregistrements) et de faire la recherche (une recherche séquentielle rapide). La Page contient aussi un pointeur vers la Page suivante : cela peut être utilisé pour le chaînage ou bien, tout simplement, ignoré.


public class Page {
    
    /**
     * La taille de la page.
     * Le nombre des enregistrements que la page peut contenir (le facteur de blocage, bfr).
     */
    public static final int TAILLE = 2;
    
    /**
     * Le contenu de la page.
     * Dans cet exemple, le contenu est réduit à une simple valeur (la clé de hachage) mais, en réalité, on parle d'un
     * enregistrement complet.
     */
    public int[] contenu;
    
    /**
     * Le degrée de remplissage de la page.
     * Pour connaître est ce qu'une page est pleine ou pas.
     */
    public int placesOccupees;
    
    /**
     * Un pointeur vers la page suivante.
     * Ce pointeur est nécessaire pour créer des listes linéaires chaînées des pages.
     */
    public Page suivant;

    /**
     * Constructeur par défaut.
     */
    public Page() {
        contenu = new int[TAILLE];
        for (int i = 0; i < contenu.length; i++) {
            contenu[i] = -1;
        }
        placesOccupees = 0;
        suivant = null;
    }

    public int[] getContenu() {
        return contenu;
    }

    public void setContenu(int[] contenu) {
        this.contenu = contenu;
    }

    public int getPlacesOccupees() {
        return placesOccupees;
    }

    public void setPlacesOccupees(int placesOccupees) {
        this.placesOccupees = placesOccupees;
    }

    public Page getSuivant() {
        return suivant;
    }

    public void setSuivant(Page suivant) {
        this.suivant = suivant;
    }

    /**
     * Vérifie si la page contient une valeur ou pas.
     * @param valeur La valeur à rechercher dans la page.
     * @return Vrai si la page contient la valeur, faux autrement.
     */
    public boolean contient(int valeur){
        boolean contient = false;
        int i = 0;
        while(i < TAILLE && !contient){
            if(contenu[i] == valeur)
                contient = true;
            i++;
        }
        return contient;
    }
    
    /**
     * Ajouter une valeur à la page.
     * A la fin  de l'exécution, la page va contenir la valeur (soit elle l'a contenue dès le début ou bien après son ajout).
     * Si la page est pleine, la valeur faux est retournée pour indiquer que l'opération d'ajout à échoué.
     * @param valeur La valeur à ajouter à la page.
     * @return Vrai si l'opération d'ajout a réussi, Faux autrement.
     */
    public boolean ajouterValeur(int valeur){
        boolean reponse = false;
        
        if(contient(valeur))
            reponse = true;
        
        if(!contient(valeur) && placesOccupees < TAILLE){
            contenu[placesOccupees] = valeur;
            placesOccupees++;
            reponse = true;
        }
        
        return reponse;
    }
    
    /**
     * Une représentation du contenu de la page sous forme d'une chaîne de caractère.
     * Seulement le contenu est inclu.<br/>
     * Si la page suivante n'est pas null, elle sera aussi inclue. Le chaînage est représenté par le symbole "==>".
     * @return La chaîne qui représente la page.
     */
    @Override
    public String toString() {
        StringBuilder sb = new StringBuilder();
        
        sb.append("Page {\n");
        for (int i = 0; i < contenu.length; i++) {
            sb.append("\t" + contenu[i] + "\n");
        }
        sb.append("}");
        
        if(getSuivant() != null){
            sb.append(" == > " + getSuivant().toString());
        }
        sb.append("\n");
        
        return sb.toString();
    }
        
}

Le projet contient deux gestionnaires :
  • Un gestionnaire séquentiel : qui range les enregistrements dans l'ordre de leur arrivée.
  • Un gestionnaire qui utilise le hachage par chaînage externe.
Ce dernier voit chaque position comme une liste linéaire chaînée et tente d'ajouter la nouvelle valeur au fichier en commençant par la première page et en passant vers la page suivante en utilisant le pointeur "suivant".
Si on arrive à la fin de la liste (suivant == null) sans pouvoir ajouter l'élément, alors un nouveau noeud est ajouté à la liste et l'élément est ajouté à ce dernier noeud :


    public void ajouterValeur(int valeur) {
        int position = hach(valeur);
        Page page = pages[position];

        while(!page.ajouterValeur(valeur)){
            if(page.getSuivant() == null)
                page.setSuivant(new Page());
            page = page.getSuivant();
        }
    }

Le code source du projet peut être obtenu par ici. Dans ce projet, nous allons créer les deux gestionnaires, faire des insértion et ensuite effectuer des recherches (on recherche les même éléments. On peut voir rapidement que l'approche séquentielle peut atteindre 7 accès disques tant dit que l'appproche par hachage ne dépasse jamais 2 accès disques.
Il est possible d'exécuter directement le fichier jar du projet qui se trouve dans le dossier "dist":


java -jar ABD06.jar 

Si l'affichage est trop vite, il est possible de mettre la sortie du projet dans un fichier texte par la commande suivante.

java -jar ABD06.jar >> test.txt